 Capsule IT
AISecOps : l’IA au service de la sécurité opérationnelle
Des agents sur la détection, la qualification et la réponse, pour rendre du temps aux analystes sur ce qui le mérite.
Le constat
Un SOC saturé d’alertes à faible valeur, une qualification encore manuelle, des temps de réponse qui s’allongent : la charge croît plus vite que les effectifs.
Notre approche
Cette capsule met des agents sur la détection, la qualification et la réponse, et rend du temps aux analystes sur ce qui le mérite.
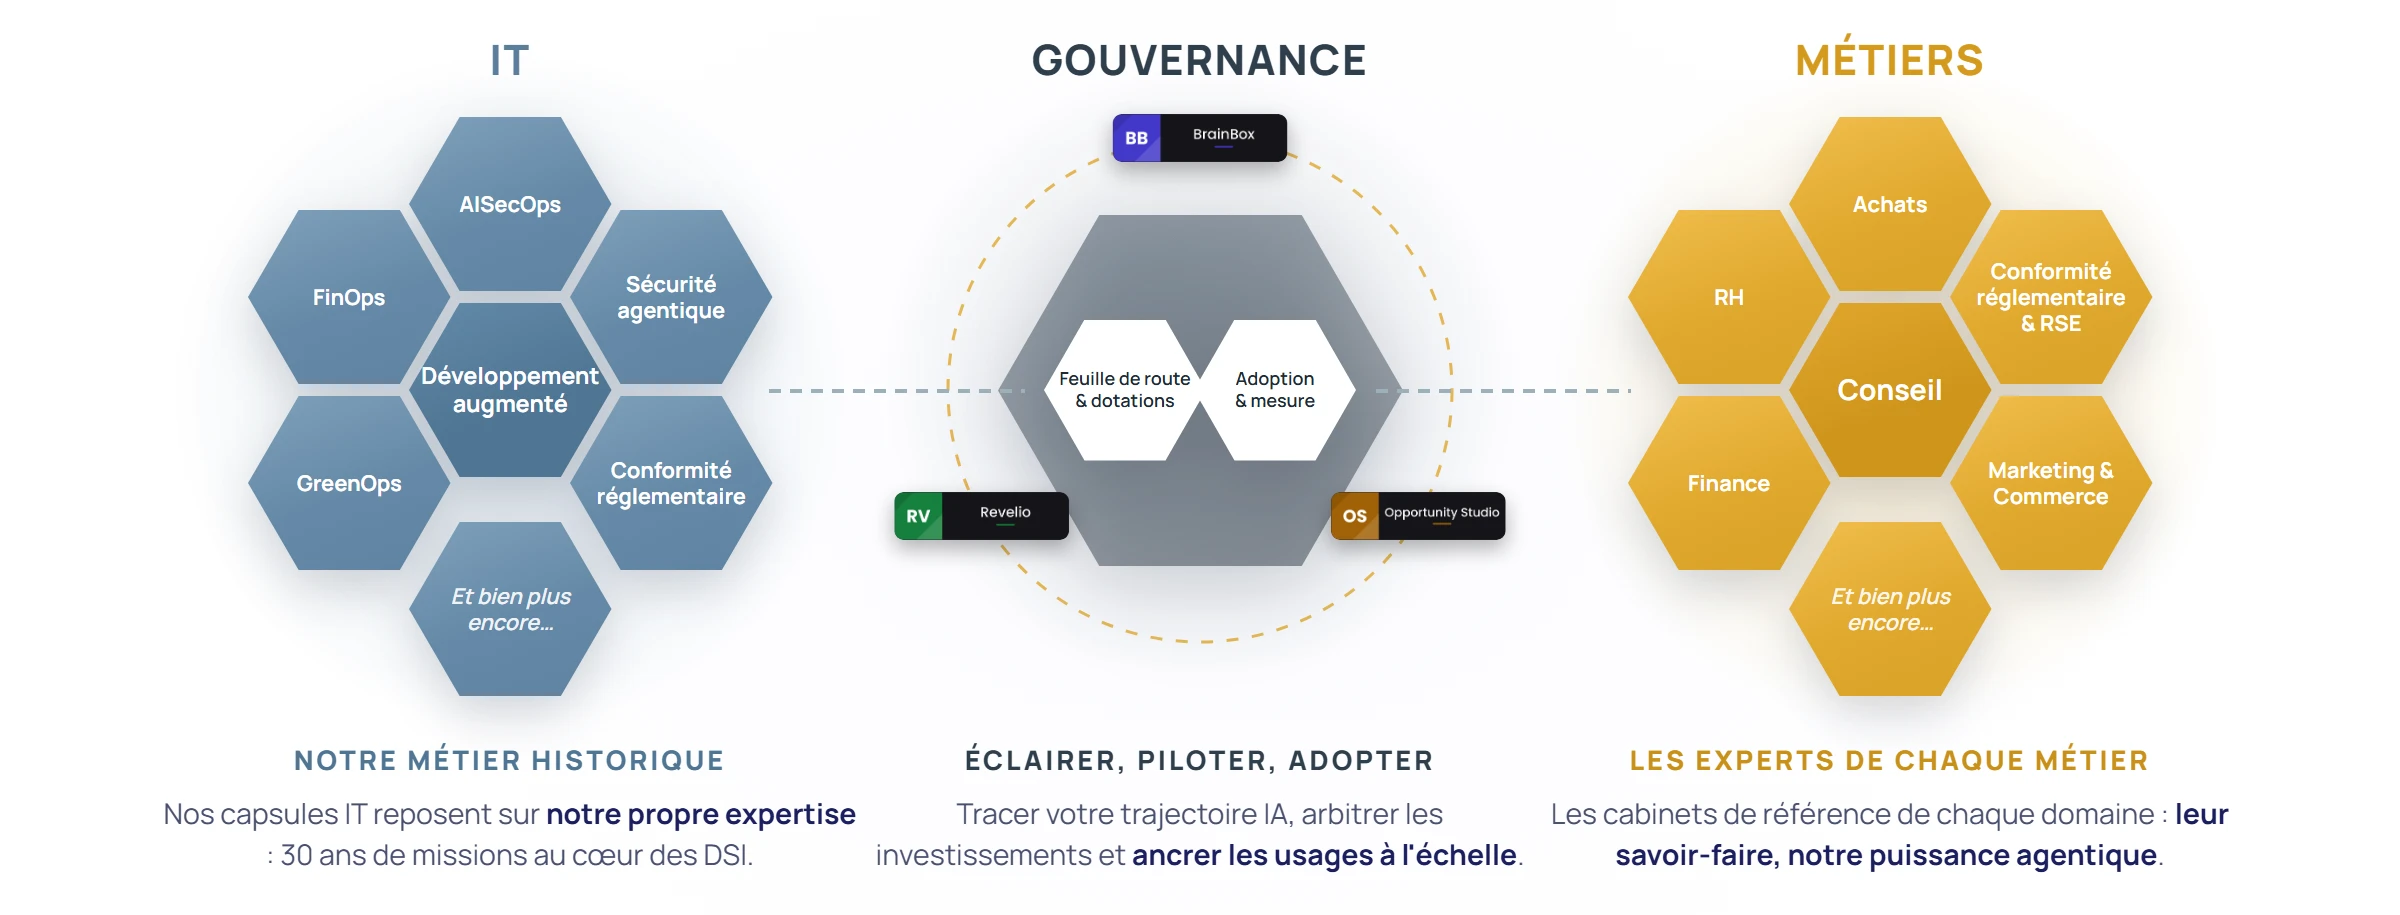
Trois offres complémentaires selon votre maturité IA
Une offre modulaire augmentée par l’IA : vous entrez par l’étage qui correspond à votre maturité, et vous progressez d’une offre à l’autre sans changer d’outillage ni d’interlocuteur.
Feuille de route IA
Votre trajectoire d’augmentation du SOC, construite et mise en œuvre.
- Quand ? Vous voulez augmenter vos opérations de sécurité mais ne savez pas par quel bout commencer.
- Enjeux : cibler les tâches où l’IA décharge réellement les analystes, et garantir l’adoption.
- Démarche : cadrage, éligibilité et maturité, segmentation et dotation, idéation et qualification, arbitrage.
Service accompagné
Vos équipes augmentées sur des cas d’usage ciblés.
- Quand ? Pour outiller le tri des alertes, l’enquête ou la rédaction des rapports d’incident.
- Outillage : SIEM et SOAR existants augmentés, briques de notre AI Tool Box, agents sur mesure ou outils du marché.
- Démarche : coaching outillé et transfert de compétences jusqu’à l’autonomie.
Service délégué
Un relais opérationnel sur le niveau 1 et le bruit récurrent.
- Quand ? Vous souhaitez déléguer le tri et la qualification de premier niveau, avec un engagement de résultat.
- Démarche : prise en charge du flux d’alertes, qualification documentée, escalade vers vos équipes et reporting.
Les cas d’usage types d’une feuille de route AISecOps
Liste indicative : le portefeuille réel se construit à partir de votre diagnostic et de vos priorités. Une partie de ces cas est déjà outillée par l’AI Tool Box, le reste est construit par l’Agentic Factory.
Collecte et agrégation
Socle d’observabilité unifié : logs, métriques et traces multi-sources (Datadog, ELK, Grafana, cloud) centralisés dans un référentiel unique, structuré pour l’IA.
Résultat : une vue de bout en bout de l’infrastructure.
Détection et corrélation
Détection d’anomalies et corrélation multi-sources : comportements anormaux identifiés sans seuils fixes, alertes liées à un même incident regroupées, bruit supprimé.
Résultat : −80 % d’alertes non actionnables.
Analyse prédictive
Auto-scaling prédictif : pics de charge anticipés à partir des historiques, ressources ajustées avant saturation.
Résultat : zéro saturation non anticipée.
Opérations d’administration
Des agents pour l’administration IT : provisioning, patchs, gestion des accès, redémarrages, bascules et remédiation sur incident, exécutés automatiquement.
Résultat : −80 % d’actions manuelles répétitives.
Gestion de la connaissance
Runbooks et documentation vivante : procédures capturées et mises à jour à partir des incidents traités, base de connaissance enrichie en continu.
Résultat : un savoir opérationnel capitalisé, pas perdu.
Optimisation du support
Diagnostic, triage et chatbots de support : triage automatique, analyse des causes et chatbots, en self-care pour les utilisateurs comme en copilote pour les techniciens.
Résultat : MTTR réduit de 60 %.